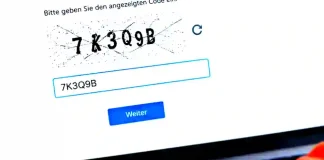
Gefälschte CAPTCHA-Abfragen können von Cyberkriminellen genutzt werden, um Menschen zur Ausführung schädlicher Aktionen zu verleiten. Das BSI vor einer Methode namens „TerminalFix“, die auf dem Prinzip des bereits bekannten „ClickFix“ beruht. Die Angreifer setzen dabei auf täuschend echt wirkende Webseiten und Social Engineering.
Eine solche gefälschte CAPTCHA-Abfrage diente als Einfallstor für einen schweren Cyberangriff auf die Berliner Verwaltung. Zwischen dem 7. und 12. August 2026 wurden demnach große Datenmengen aus den Netzen der Verwaltung kopiert, darunter personenbezogene Daten von Beschäftigten und möglicherweise auch von Bürgerinnen und Bürgern. Betroffen sind Bereiche der Senatsverwaltungen für Stadtentwicklung, Bauen und Wohnen sowie für Mobilität, Verkehr, Klimaschutz und Umwelt.
Bei TerminalFix werden Nutzerinnen und Nutzer offenbar dazu gebracht, über eine vorgegebene Tastenkombination einen schädlichen Befehl auszuführen. Die gefälschte Sicherheitsabfrage kann dabei bekannte Logos und vertraute Gestaltungselemente verwenden, um keinen Verdacht zu erregen. Die Hackergruppe Rhysida hat sich zu dem Angriff bekannt.
Am 4. September 2026 wurden die erbeuteten Daten im Darknet veröffentlicht. Das BSI warnt, dass CAPTCHA-Abfragen niemals dazu auffordern, eine Tastenkombination zu drücken, ein Eingabefenster zu öffnen oder dort Inhalte einzufügen, und auch keine persönlichen Daten abfragen. Bei einer solchen Aufforderung sollte die Seite sofort geschlossen werden.
Auch andere Betrugsformen wie Quishing setzen auf gefälschte digitale Inhalte und Täuschung. Dabei können manipulierte QR-Codes auf schädliche Webseiten führen. Informationen dazu, ob man möglicherweise vom Angriff betroffen ist und was in diesem Fall zu tun ist, stellen die Berliner Beauftragte für Datenschutz und Informationsfreiheit und ihre FAQ bereit.